Domain php-host.de kaufen?
Wir ziehen mit dem Projekt
php-host.de um.
Sind Sie am Kauf der Domain
php-host.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain php-host.de kaufen?
Welchen E-Mail-Server verwendet man für PHP?
Es gibt verschiedene E-Mail-Server, die mit PHP verwendet werden können, wie zum Beispiel Sendmail, Postfix oder Exim. Die Wahl des E-Mail-Servers hängt von den individuellen Anforderungen und der Konfiguration des Servers ab. Es ist wichtig, den E-Mail-Server entsprechend den Bedürfnissen des Projekts auszuwählen und zu konfigurieren. **
Was bedeutet Autorisierung erfolgt?
Was bedeutet Autorisierung erfolgt? Autorisierung erfolgt bedeutet, dass eine Person oder eine Institution die Berechtigung erhalten hat, bestimmte Aktionen oder Transaktionen durchzuführen. Dies kann beispielsweise bedeuten, dass eine Zahlung autorisiert wurde oder dass jemand Zugriff auf bestimmte Daten oder Ressourcen hat. Die Autorisierung erfolgt in der Regel nach einer Überprüfung der Identität und der Berechtigungen der betreffenden Person oder Institution. Dadurch wird sichergestellt, dass nur befugte Personen oder Organisationen bestimmte Handlungen ausführen können. **


Ähnliche Suchbegriffe für Autorisierung
Top-Angebote
Produkte zum Begriff Autorisierung:
-
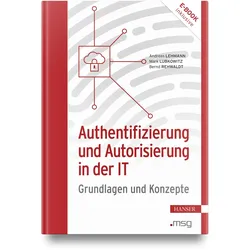
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
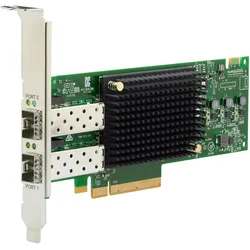
HPE E Fibre Channel Host Bus Adapter SN1610E 2-port, Server Zubehör, Grün, Silber, SchwarzDer HPE Fibre Channel Host Bus Adapter SN1610E ist eine leistungsstarke Lösung für Serveranwendungen, die eine hohe Datenübertragungsrate erfordert. Mit zwei Ports, die eine Geschwindigkeit von bis zu 32 Gb/s unterstützen, ermöglicht dieser Adapter eine effiziente und zuverlässige Verbindung zu Speichersystemen. Er ist speziell für die Verwendung mit HPE ProLiant Servern der Gen10-Serie konzipiert und bietet eine nahtlose Integration in bestehende Infrastrukturen. Der Adapter nutzt die PCIe 4.0-Schnittstelle, die eine verbesserte Bandbreite und geringere Latenzzeiten bietet, was ihn ideal für anspruchsvolle Anwendungen macht. Der SN1610E ist nicht nur für grosse Lösungen wie Nimble Storage dHCI geeignet, sondern auch für mittlere und kleine Lösungen, was ihn zu einer flexiblen Wahl für verschiedene Unternehmensbedürfnisse macht. Mit seiner robusten Bauweise und den fortschrittlichen Funktionen ist dieser Host Bus Adapter eine wertvolle Ergänzung für jede Serverumgebung. - Unterstützt Geschwindigkeiten von bis zu 32 Gb/s für hohe Datenübertragungsraten - Zwei Ports für verbesserte Konnektivität und Flexibilität - Entwickelt für die HPE ProLiant Gen10-Serie, einschliesslich DL325, DL345 und DL360 - Verwendet PCIe 4.0 für optimierte Leistung und geringere Latenzzeiten - Kompatibel mit Nimble Storage dHCI-Lösungen für verschiedene Unternehmensgrössen.955,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet offene Autorisierung?
Was bedeutet offene Autorisierung? Offene Autorisierung bezieht sich auf ein Zahlungsverfahren, bei dem der Händler die Kreditkarteninformationen des Kunden speichert, um später Zahlungen zu tätigen, ohne dass der Kunde jedes Mal erneut autorisieren muss. Dies kann bequem sein, birgt jedoch auch Sicherheitsrisiken, da die sensiblen Daten des Kunden gespeichert werden. Es ist wichtig, dass Händler strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Offene Autorisierung wird häufig in Abonnementdiensten oder wiederkehrenden Zahlungen verwendet. **
-
Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **
-
PHP-Server-Hosting bezieht sich auf das Hosting von Websites oder Anwendungen, die PHP als Programmiersprache verwenden.
PHP-Server-Hosting bezieht sich auf die Bereitstellung von Servern, die speziell für die Ausführung von PHP-Code optimiert sind. Diese Server sind so konfiguriert, dass sie PHP-Skripte effizient verarbeiten können. PHP-Server-Hosting-Angebote beinhalten oft auch Funktionen wie Datenbankunterstützung und Serverwartungsdienste, die speziell auf PHP-Anwendungen zugeschnitten sind. Durch die Nutzung von PHP-Server-Hosting können Entwickler sicherstellen, dass ihre PHP-Websites oder -Anwendungen reibungslos und zuverlässig laufen. **
-
Was bedeutet die PayPal-Autorisierung?
Die PayPal-Autorisierung ist ein Prozess, bei dem ein Händler die Berechtigung erhält, Geld von einem PayPal-Konto abzubuchen. Dies geschieht, indem der Kunde seine Zustimmung gibt, dass der Händler auf sein PayPal-Konto zugreifen kann. Die Autorisierung ermöglicht es dem Händler, Zahlungen vom Kunden zu erhalten, ohne dass dieser seine Zahlungsinformationen erneut eingeben muss. **

Was ist eine Riverty Autorisierung?
Eine Riverty Autorisierung ist ein Prozess, bei dem eine Person oder eine Organisation die Berechtigung erhält, auf bestimmte Ressourcen oder Informationen zuzugreifen. Dies kann durch die Vergabe von Zugriffsrechten oder die Verwendung von Sicherheitsmechanismen wie Passwörtern oder Zwei-Faktor-Authentifizierung erfolgen. Die Riverty Autorisierung stellt sicher, dass nur autorisierte Benutzer auf die gewünschten Ressourcen zugreifen können und schützt so vor unbefugtem Zugriff oder Missbrauch. **
Was bedeutet "PayPal offene Autorisierung"?
Die "PayPal offene Autorisierung" bezieht sich auf eine Funktion von PayPal, bei der ein Händler eine Zahlung vorerst autorisiert, aber noch nicht abschließt. Dadurch kann der Händler die Zahlung später bestätigen und den Betrag einziehen, wenn die Ware oder Dienstleistung erbracht wurde. Diese Funktion ermöglicht es Händlern, Zahlungen zu reservieren, bis sie bereit sind, den Kauf abzuschließen. **
Top-Angebote
Produkte zum Begriff Autorisierung:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welchen E-Mail-Server verwendet man für PHP?
Es gibt verschiedene E-Mail-Server, die mit PHP verwendet werden können, wie zum Beispiel Sendmail, Postfix oder Exim. Die Wahl des E-Mail-Servers hängt von den individuellen Anforderungen und der Konfiguration des Servers ab. Es ist wichtig, den E-Mail-Server entsprechend den Bedürfnissen des Projekts auszuwählen und zu konfigurieren. **
-
Was bedeutet Autorisierung erfolgt?
Was bedeutet Autorisierung erfolgt? Autorisierung erfolgt bedeutet, dass eine Person oder eine Institution die Berechtigung erhalten hat, bestimmte Aktionen oder Transaktionen durchzuführen. Dies kann beispielsweise bedeuten, dass eine Zahlung autorisiert wurde oder dass jemand Zugriff auf bestimmte Daten oder Ressourcen hat. Die Autorisierung erfolgt in der Regel nach einer Überprüfung der Identität und der Berechtigungen der betreffenden Person oder Institution. Dadurch wird sichergestellt, dass nur befugte Personen oder Organisationen bestimmte Handlungen ausführen können. **
-
Was bedeutet offene Autorisierung?
Was bedeutet offene Autorisierung? Offene Autorisierung bezieht sich auf ein Zahlungsverfahren, bei dem der Händler die Kreditkarteninformationen des Kunden speichert, um später Zahlungen zu tätigen, ohne dass der Kunde jedes Mal erneut autorisieren muss. Dies kann bequem sein, birgt jedoch auch Sicherheitsrisiken, da die sensiblen Daten des Kunden gespeichert werden. Es ist wichtig, dass Händler strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Offene Autorisierung wird häufig in Abonnementdiensten oder wiederkehrenden Zahlungen verwendet. **
-
Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **
Ähnliche Suchbegriffe für Autorisierung
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HPE E Fibre Channel Host Bus Adapter SN1610E 2-port, Server Zubehör, Grün, Silber, SchwarzDer HPE Fibre Channel Host Bus Adapter SN1610E ist eine leistungsstarke Lösung für Serveranwendungen, die eine hohe Datenübertragungsrate erfordert. Mit zwei Ports, die eine Geschwindigkeit von bis zu 32 Gb/s unterstützen, ermöglicht dieser Adapter eine effiziente und zuverlässige Verbindung zu Speichersystemen. Er ist speziell für die Verwendung mit HPE ProLiant Servern der Gen10-Serie konzipiert und bietet eine nahtlose Integration in bestehende Infrastrukturen. Der Adapter nutzt die PCIe 4.0-Schnittstelle, die eine verbesserte Bandbreite und geringere Latenzzeiten bietet, was ihn ideal für anspruchsvolle Anwendungen macht. Der SN1610E ist nicht nur für grosse Lösungen wie Nimble Storage dHCI geeignet, sondern auch für mittlere und kleine Lösungen, was ihn zu einer flexiblen Wahl für verschiedene Unternehmensbedürfnisse macht. Mit seiner robusten Bauweise und den fortschrittlichen Funktionen ist dieser Host Bus Adapter eine wertvolle Ergänzung für jede Serverumgebung. - Unterstützt Geschwindigkeiten von bis zu 32 Gb/s für hohe Datenübertragungsraten - Zwei Ports für verbesserte Konnektivität und Flexibilität - Entwickelt für die HPE ProLiant Gen10-Serie, einschliesslich DL325, DL345 und DL360 - Verwendet PCIe 4.0 für optimierte Leistung und geringere Latenzzeiten - Kompatibel mit Nimble Storage dHCI-Lösungen für verschiedene Unternehmensgrössen.955,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Protection Service for Business, E-mail and Server Security, License, inkl. 2 Jahre Support und Maintenance, Download, Lizenzstaffel, Win, Multilingual (25-99 User) (FCXHSN2NVXBQQ)Lizenztyp: ESD-Vollversion, Anzahl Lizenzen: siehe Lizenzstaffel, Preis je User, Sprache(n): Deutsch, Englisch, Französisch usw., Medium: Download, Plattform: Windows, Sonstiges: Inkl. 2 Jahre Support und Maintenance.17,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PHP-Server-Hosting bezieht sich auf das Hosting von Websites oder Anwendungen, die PHP als Programmiersprache verwenden.
PHP-Server-Hosting bezieht sich auf die Bereitstellung von Servern, die speziell für die Ausführung von PHP-Code optimiert sind. Diese Server sind so konfiguriert, dass sie PHP-Skripte effizient verarbeiten können. PHP-Server-Hosting-Angebote beinhalten oft auch Funktionen wie Datenbankunterstützung und Serverwartungsdienste, die speziell auf PHP-Anwendungen zugeschnitten sind. Durch die Nutzung von PHP-Server-Hosting können Entwickler sicherstellen, dass ihre PHP-Websites oder -Anwendungen reibungslos und zuverlässig laufen. **
-
Was bedeutet die PayPal-Autorisierung?
Die PayPal-Autorisierung ist ein Prozess, bei dem ein Händler die Berechtigung erhält, Geld von einem PayPal-Konto abzubuchen. Dies geschieht, indem der Kunde seine Zustimmung gibt, dass der Händler auf sein PayPal-Konto zugreifen kann. Die Autorisierung ermöglicht es dem Händler, Zahlungen vom Kunden zu erhalten, ohne dass dieser seine Zahlungsinformationen erneut eingeben muss. **
-
Was ist eine Riverty Autorisierung?
Eine Riverty Autorisierung ist ein Prozess, bei dem eine Person oder eine Organisation die Berechtigung erhält, auf bestimmte Ressourcen oder Informationen zuzugreifen. Dies kann durch die Vergabe von Zugriffsrechten oder die Verwendung von Sicherheitsmechanismen wie Passwörtern oder Zwei-Faktor-Authentifizierung erfolgen. Die Riverty Autorisierung stellt sicher, dass nur autorisierte Benutzer auf die gewünschten Ressourcen zugreifen können und schützt so vor unbefugtem Zugriff oder Missbrauch. **
-
Was bedeutet "PayPal offene Autorisierung"?
Die "PayPal offene Autorisierung" bezieht sich auf eine Funktion von PayPal, bei der ein Händler eine Zahlung vorerst autorisiert, aber noch nicht abschließt. Dadurch kann der Händler die Zahlung später bestätigen und den Betrag einziehen, wenn die Ware oder Dienstleistung erbracht wurde. Diese Funktion ermöglicht es Händlern, Zahlungen zu reservieren, bis sie bereit sind, den Kauf abzuschließen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.