Domain php-host.de kaufen?
Wir ziehen mit dem Projekt
php-host.de um.
Sind Sie am Kauf der Domain
php-host.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain php-host.de kaufen?
Familie Honecker
Margot HoneckerRoberto YáñezSonja HoneckerEdith BaumannMehr Ergebnisse **
Wohin flüchtete Honecker?
Honecker flüchtete nach dem Fall der Berliner Mauer im November 1989 in die chilenische Botschaft in Moskau. Dort bat er um politisches Asyl, welches ihm jedoch verwehrt wurde. Anschließend reiste er nach Deutschland zurück, wo er zunächst in der Sowjetischen Botschaft in Ost-Berlin Unterschlupf fand. Schließlich wurde er von der deutschen Regierung festgenommen und wegen verschiedener Verbrechen angeklagt. Letztendlich wurde Honecker jedoch aus gesundheitlichen Gründen freigelassen und verbrachte seinen Lebensabend in Chile, wo er 1994 verstarb. **


Ähnliche Suchbegriffe für Honecker
Top-Angebote
Produkte zum Begriff Honecker:
-
Taschenbuch Hämatologie und Onkologie, Fachbücher von Joachim Preiss, Friedemann Honecker, Johannes Classen, Wolfgang DornoffDas Taschenbuch "Hämatologie und Onkologie" bietet einen umfassenden Überblick über Tumorentitäten und die entsprechenden Behandlungskonzepte. Es behandelt zentrale Themen wie Klassifikation, Klinik und Diagnostik und stellt aktuelle, evidenzbasierte Behandlungskonzepte vor. Die Inhalte sind von interdisziplinären Autorenteams verfasst und bieten evidenzbasierte Handlungsempfehlungen, die sowohl für die tägliche Arbeit in der Praxis als auch für klinische Anwendungen von Bedeutung sind. Das Buch ist darauf ausgelegt, einen konzentrierten Überblick zu bieten und eignet sich sowohl für das Selbststudium als auch als Nachschlagewerk. Zudem ist eine Online-Version verfügbar, die den Zugang zu den Inhalten erleichtert und die Nutzung in verschiedenen Kontexten unterstützt.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
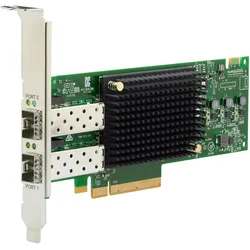
HPE E Fibre Channel Host Bus Adapter SN1610E 2-port, Server Zubehör, Grün, Silber, SchwarzDer HPE Fibre Channel Host Bus Adapter SN1610E ist eine leistungsstarke Lösung für Serveranwendungen, die eine hohe Datenübertragungsrate erfordert. Mit zwei Ports, die eine Geschwindigkeit von bis zu 32 Gb/s unterstützen, ermöglicht dieser Adapter eine effiziente und zuverlässige Verbindung zu Speichersystemen. Er ist speziell für die Verwendung mit HPE ProLiant Servern der Gen10-Serie konzipiert und bietet eine nahtlose Integration in bestehende Infrastrukturen. Der Adapter nutzt die PCIe 4.0-Schnittstelle, die eine verbesserte Bandbreite und geringere Latenzzeiten bietet, was ihn ideal für anspruchsvolle Anwendungen macht. Der SN1610E ist nicht nur für grosse Lösungen wie Nimble Storage dHCI geeignet, sondern auch für mittlere und kleine Lösungen, was ihn zu einer flexiblen Wahl für verschiedene Unternehmensbedürfnisse macht. Mit seiner robusten Bauweise und den fortschrittlichen Funktionen ist dieser Host Bus Adapter eine wertvolle Ergänzung für jede Serverumgebung. - Unterstützt Geschwindigkeiten von bis zu 32 Gb/s für hohe Datenübertragungsraten - Zwei Ports für verbesserte Konnektivität und Flexibilität - Entwickelt für die HPE ProLiant Gen10-Serie, einschliesslich DL325, DL345 und DL360 - Verwendet PCIe 4.0 für optimierte Leistung und geringere Latenzzeiten - Kompatibel mit Nimble Storage dHCI-Lösungen für verschiedene Unternehmensgrössen.955,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welchen E-Mail-Server verwendet man für PHP?
Es gibt verschiedene E-Mail-Server, die mit PHP verwendet werden können, wie zum Beispiel Sendmail, Postfix oder Exim. Die Wahl des E-Mail-Servers hängt von den individuellen Anforderungen und der Konfiguration des Servers ab. Es ist wichtig, den E-Mail-Server entsprechend den Bedürfnissen des Projekts auszuwählen und zu konfigurieren. **
-
Wie war Margot Honecker?
Margot Honecker war eine Politikerin der DDR und die Ehefrau von Erich Honecker, dem langjährigen Staats- und Parteichef der DDR. Sie war bekannt für ihre treue Unterstützung des sozialistischen Systems und ihre harte Linie gegenüber politischen Gegnern. Nach dem Zusammenbruch der DDR lebte sie im Exil in Chile, wo sie bis zu ihrem Tod im Jahr 2016 blieb. **
-
Waren Honecker-Witze gefährlich?
Honecker-Witze waren in der DDR eine Form des Widerstands gegen das Regime und wurden oft im privaten Kreis erzählt. Obwohl sie nicht direkt gefährlich waren, konnten sie dennoch zu Repressionen führen, wenn sie von Stasi-Spitzeln oder Regimeanhängern gemeldet wurden. Insgesamt trugen sie jedoch zur Verbreitung von Unzufriedenheit und Kritik am System bei. **
-
Wann ist Honecker geboren?
Erich Honecker wurde am 25. August 1912 in Neunkirchen, Deutschland, geboren. Er war ein deutscher Politiker und langjähriger Vorsitzender der Sozialistischen Einheitspartei Deutschlands (SED) in der DDR. Honecker spielte eine bedeutende Rolle in der DDR-Politik und war von 1971 bis 1989 Staatsratsvorsitzender der DDR. Nach dem Fall der Berliner Mauer im Jahr 1989 wurde Honecker wegen seiner Rolle in der Unterdrückung von Oppositionellen angeklagt und floh nach Moskau, wo er später starb. **

Wohin ist Honecker geflüchtet?
Honecker ist nach seinem Sturz als Staatschef der DDR im Jahr 1989 nach Moskau geflüchtet. Dort fand er zunächst Unterschlupf in der sowjetischen Botschaft. Später wurde er von der Sowjetunion nach Chile ausgeflogen, wo er schließlich politisches Asyl erhielt. In Chile lebte Honecker bis zu seinem Tod im Jahr 1994. Sein Aufenthalt in Chile sorgte für Kontroversen und Kritik, da er dort trotz seiner Rolle in der DDR-Diktatur Schutz fand. **
Wo ist Honecker gestorben?
Honecker ist am 29. Mai 1994 in Santiago de Chile gestorben. Er verbrachte seine letzten Lebensjahre im Exil in Chile, nachdem er 1989 aus der DDR geflohen war. Sein Gesundheitszustand verschlechterte sich in den letzten Jahren seines Lebens, und er starb im Alter von 81 Jahren an Krebs. Sein Tod löste gemischte Reaktionen aus, da einige ihn als Symbol des Kommunismus betrachteten, während andere ihn für die Unterdrückung und Menschenrechtsverletzungen während seiner Amtszeit verurteilten. **
Top-Angebote
Produkte zum Begriff Honecker:
-
Einführung in die Theologische Ethik, Fachbücher von Martin HoneckerEinführung in die theologische Ethik ist ein umfassendes Fachbuch, das sich mit den grundlegenden Aspekten der theologischen Ethik auseinandersetzt. Es bietet eine systematische Einführung in die ethischen Fragestellungen, die aus einer theologischen Perspektive betrachtet werden. Die Struktur des Buches umfasst mehrere Kapitel, die sich mit den theologischen Voraussetzungen der Ethik, den ethischen Grundbegriffen sowie den Normen und Werten befassen. Darüber hinaus werden die Quellen der christlichen Ethik und sozialethische Grundfragen behandelt. Das Buch schliesst mit einer Diskussion über die Grenzen der Ethik und bietet eine umfangreiche Bibliographie sowie Register, die den Leserinnen und Lesern helfen, sich in den behandelten Themen zurechtzufinden. Dieses Werk ist sowohl für Studierende als auch für Fachleute geeignet, die sich mit theologischen und ethischen Fragestellungen beschäftigen.119,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Taschenbuch Hämatologie und Onkologie, Fachbücher von Joachim Preiss, Friedemann Honecker, Johannes Classen, Wolfgang DornoffDas Taschenbuch "Hämatologie und Onkologie" bietet einen umfassenden Überblick über Tumorentitäten und die entsprechenden Behandlungskonzepte. Es behandelt zentrale Themen wie Klassifikation, Klinik und Diagnostik und stellt aktuelle, evidenzbasierte Behandlungskonzepte vor. Die Inhalte sind von interdisziplinären Autorenteams verfasst und bieten evidenzbasierte Handlungsempfehlungen, die sowohl für die tägliche Arbeit in der Praxis als auch für klinische Anwendungen von Bedeutung sind. Das Buch ist darauf ausgelegt, einen konzentrierten Überblick zu bieten und eignet sich sowohl für das Selbststudium als auch als Nachschlagewerk. Zudem ist eine Online-Version verfügbar, die den Zugang zu den Inhalten erleichtert und die Nutzung in verschiedenen Kontexten unterstützt.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Familie Honecker
Margot HoneckerRoberto YáñezSonja HoneckerEdith BaumannMehr Ergebnisse **
-
Wohin flüchtete Honecker?
Honecker flüchtete nach dem Fall der Berliner Mauer im November 1989 in die chilenische Botschaft in Moskau. Dort bat er um politisches Asyl, welches ihm jedoch verwehrt wurde. Anschließend reiste er nach Deutschland zurück, wo er zunächst in der Sowjetischen Botschaft in Ost-Berlin Unterschlupf fand. Schließlich wurde er von der deutschen Regierung festgenommen und wegen verschiedener Verbrechen angeklagt. Letztendlich wurde Honecker jedoch aus gesundheitlichen Gründen freigelassen und verbrachte seinen Lebensabend in Chile, wo er 1994 verstarb. **
-
Welchen E-Mail-Server verwendet man für PHP?
Es gibt verschiedene E-Mail-Server, die mit PHP verwendet werden können, wie zum Beispiel Sendmail, Postfix oder Exim. Die Wahl des E-Mail-Servers hängt von den individuellen Anforderungen und der Konfiguration des Servers ab. Es ist wichtig, den E-Mail-Server entsprechend den Bedürfnissen des Projekts auszuwählen und zu konfigurieren. **
-
Wie war Margot Honecker?
Margot Honecker war eine Politikerin der DDR und die Ehefrau von Erich Honecker, dem langjährigen Staats- und Parteichef der DDR. Sie war bekannt für ihre treue Unterstützung des sozialistischen Systems und ihre harte Linie gegenüber politischen Gegnern. Nach dem Zusammenbruch der DDR lebte sie im Exil in Chile, wo sie bis zu ihrem Tod im Jahr 2016 blieb. **
Ähnliche Suchbegriffe für Honecker
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HPE E Fibre Channel Host Bus Adapter SN1610E 2-port, Server Zubehör, Grün, Silber, SchwarzDer HPE Fibre Channel Host Bus Adapter SN1610E ist eine leistungsstarke Lösung für Serveranwendungen, die eine hohe Datenübertragungsrate erfordert. Mit zwei Ports, die eine Geschwindigkeit von bis zu 32 Gb/s unterstützen, ermöglicht dieser Adapter eine effiziente und zuverlässige Verbindung zu Speichersystemen. Er ist speziell für die Verwendung mit HPE ProLiant Servern der Gen10-Serie konzipiert und bietet eine nahtlose Integration in bestehende Infrastrukturen. Der Adapter nutzt die PCIe 4.0-Schnittstelle, die eine verbesserte Bandbreite und geringere Latenzzeiten bietet, was ihn ideal für anspruchsvolle Anwendungen macht. Der SN1610E ist nicht nur für grosse Lösungen wie Nimble Storage dHCI geeignet, sondern auch für mittlere und kleine Lösungen, was ihn zu einer flexiblen Wahl für verschiedene Unternehmensbedürfnisse macht. Mit seiner robusten Bauweise und den fortschrittlichen Funktionen ist dieser Host Bus Adapter eine wertvolle Ergänzung für jede Serverumgebung. - Unterstützt Geschwindigkeiten von bis zu 32 Gb/s für hohe Datenübertragungsraten - Zwei Ports für verbesserte Konnektivität und Flexibilität - Entwickelt für die HPE ProLiant Gen10-Serie, einschliesslich DL325, DL345 und DL360 - Verwendet PCIe 4.0 für optimierte Leistung und geringere Latenzzeiten - Kompatibel mit Nimble Storage dHCI-Lösungen für verschiedene Unternehmensgrössen.955,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Protection Service for Business, E-mail and Server Security, License, inkl. 2 Jahre Support und Maintenance, Download, Lizenzstaffel, Win, Multilingual (25-99 User) (FCXHSN2NVXBQQ)Lizenztyp: ESD-Vollversion, Anzahl Lizenzen: siehe Lizenzstaffel, Preis je User, Sprache(n): Deutsch, Englisch, Französisch usw., Medium: Download, Plattform: Windows, Sonstiges: Inkl. 2 Jahre Support und Maintenance.17,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pogatschnigg, Ilse M.: The Art of HostingThe Art of Hosting , Wie gute Gespräche Führung und Zusammenarbeit verbessern , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20210304, Produktform: Kartoniert, Beilage: Klappenbroschur, Autoren: Pogatschnigg, Ilse M., Illustrator: Altmann, Mischa Oliver, Seitenzahl/Blattzahl: 130, Keyword: Verhandlung; Unternehmenskultur; Moderation; Kommunikation, Fachschema: Führung / Mitarbeiterführung~Mitarbeiterführung~Verhandlung~Kommunikation (Unternehmen)~Unternehmenskommunikation~Business / Management~Management, Fachkategorie: Geschäftsverhandlungen~Businesskommunikation und -präsentation, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, Länge: 225, Breite: 143, Höhe: 15, Gewicht: 284, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 255297824,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waren Honecker-Witze gefährlich?
Honecker-Witze waren in der DDR eine Form des Widerstands gegen das Regime und wurden oft im privaten Kreis erzählt. Obwohl sie nicht direkt gefährlich waren, konnten sie dennoch zu Repressionen führen, wenn sie von Stasi-Spitzeln oder Regimeanhängern gemeldet wurden. Insgesamt trugen sie jedoch zur Verbreitung von Unzufriedenheit und Kritik am System bei. **
-
Wann ist Honecker geboren?
Erich Honecker wurde am 25. August 1912 in Neunkirchen, Deutschland, geboren. Er war ein deutscher Politiker und langjähriger Vorsitzender der Sozialistischen Einheitspartei Deutschlands (SED) in der DDR. Honecker spielte eine bedeutende Rolle in der DDR-Politik und war von 1971 bis 1989 Staatsratsvorsitzender der DDR. Nach dem Fall der Berliner Mauer im Jahr 1989 wurde Honecker wegen seiner Rolle in der Unterdrückung von Oppositionellen angeklagt und floh nach Moskau, wo er später starb. **
-
Wohin ist Honecker geflüchtet?
Honecker ist nach seinem Sturz als Staatschef der DDR im Jahr 1989 nach Moskau geflüchtet. Dort fand er zunächst Unterschlupf in der sowjetischen Botschaft. Später wurde er von der Sowjetunion nach Chile ausgeflogen, wo er schließlich politisches Asyl erhielt. In Chile lebte Honecker bis zu seinem Tod im Jahr 1994. Sein Aufenthalt in Chile sorgte für Kontroversen und Kritik, da er dort trotz seiner Rolle in der DDR-Diktatur Schutz fand. **
-
Wo ist Honecker gestorben?
Honecker ist am 29. Mai 1994 in Santiago de Chile gestorben. Er verbrachte seine letzten Lebensjahre im Exil in Chile, nachdem er 1989 aus der DDR geflohen war. Sein Gesundheitszustand verschlechterte sich in den letzten Jahren seines Lebens, und er starb im Alter von 81 Jahren an Krebs. Sein Tod löste gemischte Reaktionen aus, da einige ihn als Symbol des Kommunismus betrachteten, während andere ihn für die Unterdrückung und Menschenrechtsverletzungen während seiner Amtszeit verurteilten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.