Domain php-host.de kaufen?
Wir ziehen mit dem Projekt
php-host.de um.
Sind Sie am Kauf der Domain
php-host.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain php-host.de kaufen?
Welchen E-Mail-Server verwendet man für PHP?
Es gibt verschiedene E-Mail-Server, die mit PHP verwendet werden können, wie zum Beispiel Sendmail, Postfix oder Exim. Die Wahl des E-Mail-Servers hängt von den individuellen Anforderungen und der Konfiguration des Servers ab. Es ist wichtig, den E-Mail-Server entsprechend den Bedürfnissen des Projekts auszuwählen und zu konfigurieren. **
Wie viele Exabytes haben die Wikipedia-Server verbraucht?
Es gibt keine genaue Angabe darüber, wie viele Exabytes die Wikipedia-Server verbraucht haben. Die Wikipedia-Seiten werden jedoch täglich von Millionen von Menschen aufgerufen und bearbeitet, was zu einem erheblichen Datenverbrauch führt. Es ist wahrscheinlich, dass die Wikipedia-Server in den letzten Jahren mehrere Exabytes an Daten verarbeitet haben. **


Ähnliche Suchbegriffe für Wikipedia
Top-Angebote
Produkte zum Begriff Wikipedia:
-
Wikis und die Wikipedia verstehen, Fachbücher von Ziko van DijkDas Buch "Wikis und die Wikipedia verstehen" bietet eine umfassende Einführung in die Funktionsweise von Wikis und der Wikipedia. Es richtet sich an Personen, die ein tieferes Verständnis für diese Plattformen entwickeln möchten, sei es zur Gründung, Förderung oder Erforschung eines eigenen Wikis. Der Autor, Dr. Ziko van Dijk, bringt seine umfangreiche Erfahrung und Fachkenntnis ein, um die oft als komplex empfundenen Strukturen und Mechanismen von Wikis zu erläutern. Das Werk kombiniert praxisnahe Einblicke mit theoretischen Grundlagen und bietet somit einen systematischen Überblick über das Thema. Leserinnen und Leser erhalten wertvolle Informationen, die ihnen helfen, die Möglichkeiten und Herausforderungen von Wikis besser zu verstehen und effektiv zu nutzen.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **
-
PHP-Server-Hosting bezieht sich auf das Hosting von Websites oder Anwendungen, die PHP als Programmiersprache verwenden.
PHP-Server-Hosting bezieht sich auf die Bereitstellung von Servern, die speziell für die Ausführung von PHP-Code optimiert sind. Diese Server sind so konfiguriert, dass sie PHP-Skripte effizient verarbeiten können. PHP-Server-Hosting-Angebote beinhalten oft auch Funktionen wie Datenbankunterstützung und Serverwartungsdienste, die speziell auf PHP-Anwendungen zugeschnitten sind. Durch die Nutzung von PHP-Server-Hosting können Entwickler sicherstellen, dass ihre PHP-Websites oder -Anwendungen reibungslos und zuverlässig laufen. **
-
Wie erstelle ich ein SSL-Zertifikat für meine Website? Wo kann ich ein kostenloses SSL-Zertifikat für meine Webseite erhalten?
Ein SSL-Zertifikat für deine Website kannst du bei verschiedenen Zertifizierungsstellen kaufen oder auch kostenlos von Anbietern wie Let's Encrypt erhalten. Um ein SSL-Zertifikat zu erstellen, musst du einen CSR (Certificate Signing Request) generieren, diesen bei der Zertifizierungsstelle einreichen und das Zertifikat auf deinem Server installieren. Stelle sicher, dass deine Website nach der Installation des SSL-Zertifikats über HTTPS erreichbar ist. **
-
Wie kann man mit PHP eine E-Mail senden, ohne eine Domain zu verwenden?
Es ist nicht möglich, eine E-Mail mit PHP zu senden, ohne eine Domain zu verwenden. Eine Domain ist erforderlich, um den SMTP-Server zu identifizieren, über den die E-Mail gesendet wird. Ohne eine Domain kann PHP nicht auf den SMTP-Server zugreifen und die E-Mail senden. **

Wie bekomme ich ein SSL-Zertifikat für eine Domain und alle Ports?
Um ein SSL-Zertifikat für eine Domain und alle Ports zu erhalten, musst du zuerst ein Zertifikat bei einer Zertifizierungsstelle (CA) beantragen. Du kannst entweder ein kostenpflichtiges Zertifikat erwerben oder ein kostenloses Zertifikat von einer CA wie Let's Encrypt erhalten. Sobald du das Zertifikat erhalten hast, musst du es auf deinem Server installieren und konfigurieren, um es für alle Ports zu verwenden. **
Ist Wikipedia vertrauenswürdig?
Wikipedia ist eine Online-Enzyklopädie, die von einer Gemeinschaft von freiwilligen Autoren erstellt wird. Obwohl Wikipedia eine nützliche Informationsquelle sein kann, ist es wichtig zu beachten, dass die Inhalte von jedem bearbeitet werden können und nicht immer von Experten überprüft werden. Daher sollte man bei der Verwendung von Wikipedia immer auch andere Quellen zur Überprüfung heranziehen. **
Top-Angebote
Produkte zum Begriff Wikipedia:
-
Should You Believe Wikipedia?, Fachbücher von Amy S. BruckmanWährend wir online interagieren, schaffen wir neue Arten von Wissen und Gemeinschaft. Wie entstehen diese Gemeinschaften? Wie wissen wir, ob wir ihnen als Informationsquellen vertrauen können? Mit anderen Worten, sollten wir Wikipedia glauben? Dieses Buch untersucht, was Gemeinschaft ist, was Wissen bedeutet, wie das Internet neue Arten von Gemeinschaften ermöglicht und wie Wissen durch Online-Zusammenarbeit und -Gespräche geformt wird. Unterwegs geht der Autor auf Themen ein wie die Art und Weise, wie wir uns online darstellen und wie dies unsere Interaktionen prägt, warum es so viel schlechtes Verhalten im Internet gibt und was wir dagegen tun können. Und die wichtigste Frage von allen: Was können wir als Internetnutzer und -gestalter tun, um das Beste in uns allen durch das Internet hervorzubringen?.31,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wikipedia - die rationale Seite der Digitalisierung?, Fachbücher von Olaf RahmstorfDie Wikipedia präsentiert das Wissen der Welt im digitalen Zeitalter. Damit stellt sie sich in eine Linie mit den Aufklärern des 18. Jahrhunderts und quer zu den irrationalen Exzessen digitaler Filterblasen. Aber wie sehen die Produktionsbedingungen dieses Wissens in der Praxis aus und nach welchen Kriterien wird „wahres“ von „falschem“ Wissen unterschieden? Olaf Rahmstorf diagnostiziert aus einer wissenssoziologischen Perspektive einen verkürzenden Formalismus, der sich vor inhaltliche Argumentation schiebt. Hiervon ausgehend analysiert er den „Neutral point of view“, das formale und epistemologische Kernstück der Wikipedia, konfrontiert ihn mit den Erkenntnissen zeitgenössischer Rationalitätstheorien und entwickelt daraus schliesslich eine diskurstheoretische Bestimmung der Wikipedia.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wikis und die Wikipedia verstehen, Fachbücher von Ziko van DijkDas Buch "Wikis und die Wikipedia verstehen" bietet eine umfassende Einführung in die Funktionsweise von Wikis und der Wikipedia. Es richtet sich an Personen, die ein tieferes Verständnis für diese Plattformen entwickeln möchten, sei es zur Gründung, Förderung oder Erforschung eines eigenen Wikis. Der Autor, Dr. Ziko van Dijk, bringt seine umfangreiche Erfahrung und Fachkenntnis ein, um die oft als komplex empfundenen Strukturen und Mechanismen von Wikis zu erläutern. Das Werk kombiniert praxisnahe Einblicke mit theoretischen Grundlagen und bietet somit einen systematischen Überblick über das Thema. Leserinnen und Leser erhalten wertvolle Informationen, die ihnen helfen, die Möglichkeiten und Herausforderungen von Wikis besser zu verstehen und effektiv zu nutzen.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welchen E-Mail-Server verwendet man für PHP?
Es gibt verschiedene E-Mail-Server, die mit PHP verwendet werden können, wie zum Beispiel Sendmail, Postfix oder Exim. Die Wahl des E-Mail-Servers hängt von den individuellen Anforderungen und der Konfiguration des Servers ab. Es ist wichtig, den E-Mail-Server entsprechend den Bedürfnissen des Projekts auszuwählen und zu konfigurieren. **
-
Wie viele Exabytes haben die Wikipedia-Server verbraucht?
Es gibt keine genaue Angabe darüber, wie viele Exabytes die Wikipedia-Server verbraucht haben. Die Wikipedia-Seiten werden jedoch täglich von Millionen von Menschen aufgerufen und bearbeitet, was zu einem erheblichen Datenverbrauch führt. Es ist wahrscheinlich, dass die Wikipedia-Server in den letzten Jahren mehrere Exabytes an Daten verarbeitet haben. **
-
Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **
-
PHP-Server-Hosting bezieht sich auf das Hosting von Websites oder Anwendungen, die PHP als Programmiersprache verwenden.
PHP-Server-Hosting bezieht sich auf die Bereitstellung von Servern, die speziell für die Ausführung von PHP-Code optimiert sind. Diese Server sind so konfiguriert, dass sie PHP-Skripte effizient verarbeiten können. PHP-Server-Hosting-Angebote beinhalten oft auch Funktionen wie Datenbankunterstützung und Serverwartungsdienste, die speziell auf PHP-Anwendungen zugeschnitten sind. Durch die Nutzung von PHP-Server-Hosting können Entwickler sicherstellen, dass ihre PHP-Websites oder -Anwendungen reibungslos und zuverlässig laufen. **
Ähnliche Suchbegriffe für Wikipedia
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
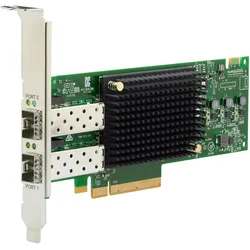
HPE E Fibre Channel Host Bus Adapter SN1610E 2-port, Server Zubehör, Grün, Silber, SchwarzDer HPE Fibre Channel Host Bus Adapter SN1610E ist eine leistungsstarke Lösung für Serveranwendungen, die eine hohe Datenübertragungsrate erfordert. Mit zwei Ports, die eine Geschwindigkeit von bis zu 32 Gb/s unterstützen, ermöglicht dieser Adapter eine effiziente und zuverlässige Verbindung zu Speichersystemen. Er ist speziell für die Verwendung mit HPE ProLiant Servern der Gen10-Serie konzipiert und bietet eine nahtlose Integration in bestehende Infrastrukturen. Der Adapter nutzt die PCIe 4.0-Schnittstelle, die eine verbesserte Bandbreite und geringere Latenzzeiten bietet, was ihn ideal für anspruchsvolle Anwendungen macht. Der SN1610E ist nicht nur für grosse Lösungen wie Nimble Storage dHCI geeignet, sondern auch für mittlere und kleine Lösungen, was ihn zu einer flexiblen Wahl für verschiedene Unternehmensbedürfnisse macht. Mit seiner robusten Bauweise und den fortschrittlichen Funktionen ist dieser Host Bus Adapter eine wertvolle Ergänzung für jede Serverumgebung. - Unterstützt Geschwindigkeiten von bis zu 32 Gb/s für hohe Datenübertragungsraten - Zwei Ports für verbesserte Konnektivität und Flexibilität - Entwickelt für die HPE ProLiant Gen10-Serie, einschliesslich DL325, DL345 und DL360 - Verwendet PCIe 4.0 für optimierte Leistung und geringere Latenzzeiten - Kompatibel mit Nimble Storage dHCI-Lösungen für verschiedene Unternehmensgrössen.955,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwarzbuch Wikipedia 2Schwarzbuch Wikipedia 2 , Das "Lexikon der Lexika", bei dem sich jeder einbringen kann, hat alle anderen Nachschlagewerke vom Markt verdrängt: Wikipedia ist kostenlos, in über 300 Sprachen verfügbar und wird vom Hochschulprofessor gleichermaßen genutzt wie von Lehrern und Schülern oder Journalisten und Redakteuren. Ein Wissensmonopol birgt indes Gefahren. Deshalb gilt hier im Besonderen: Wissen bedeutet nicht nur Macht, sondern vor allem Verantwortung in Bezug auf die Richtigkeit und Neutralität der Inhalte. Aber wird Wikipedia diesem Anspruch gerecht? Ist das Lexikon wirklich so frei und unabhängig, wie es sich darstellt? Manch einer hat es schon geahnt, mit diesem Buch wird es zur Gewissheit: In der Wikipedia gibt es gezielte, ja systematische Manipulation zugunsten einflussreicher Interessengruppen aus Politik und Wirtschaft, die auf diese Weise ihre Agenda durchzusetzen suchen. Dass es sich dabei nicht um eine Verschwörungstheorie handelt und wie dies in der Praxis geschieht, zeigt das Buch anhand zahlreicher Quellen und erhellender Beispiele. In diesem, dem zweiten Band von "Schwarzbuch Wikipedia" geht es zudem um die dubiose Finanzierung der Trägerorganisation "Wikimedia Foundation" und auch darum, in welchen Kreisen sich ihre Verantwortlichen bewegen. Nicht zuletzt wird im Buch behandelt, wie man sich juristisch erfolgreich gegen Verleumdung und Rufmord auf Wikipedia wehren kann. Mit Beiträgen von Soumyadipta Banerjee, Gottfried Böhmer, Helen Buyniski, Miljenko Jergovi¿, Andrew Keen, Erwin Kessler, Andreas Kolbe, Michael Olenick, Hermann Ploppa, Paul Craig Roberts, Helmut Roewer, Yumiko Sato, Swiss Policy Research, Alexander Unzicker, Volker Wendeler , Sonstige > Motorkühlung , Erscheinungsjahr: 202308, Produktform: Kartoniert, Redaktion: Mäckler, Andreas, Seitenzahl/Blattzahl: 272, Themenüberschrift: HISTORY / Military / Wars & Conflicts (Other), Keyword: Amateurhaftigkeit; Ausbeutung; Autorenschwund; Big Tech; Denunziation; Desinformation; Diffamierung; Digitale Revolution; Edit Wars; Falschinformationen; Filz; Forderung nach Transparenz; Hoax-Artikel; Informationsfreiheit; Jimmy Wales; Klarnamenpflicht; Korruption; Künstliche Intelligenz; Lobbyismus; Löschtrolle; Macht; Manipulation; Netzwerke; PR; Paid Editing; Propaganda; Rechtsbrüche; Revisionismus; Rufmord; Schleichwerbung; Seilschaften; Vandalismus; Verfälschung; Verleumdung; Verschleierung; Web 2.0; Whitewashing; Wikimedia Endowment; Wikimedia Enterprise; Wikimedia Foundation; Wikipedia, Fachschema: Bildung / Politische Bildung~Politik / Politikunterricht~Politische Bildung~Politischer Unterricht~Sozialkunde / Politische Bildung~Militärgeschichte, Fachkategorie: Nachschlagewerke, Informationswissenschaften und Interdisziplinäre Themen~Kriege und Feldzüge, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Politische Bildung, Demokratieerziehung, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Zeitgeist Print & Online, Verlag: Zeitgeist Print & Online, Verlag: Verlag zeitgeist Print & Online, Länge: 209, Breite: 128, Höhe: 25, Gewicht: 362, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erstelle ich ein SSL-Zertifikat für meine Website? Wo kann ich ein kostenloses SSL-Zertifikat für meine Webseite erhalten?
Ein SSL-Zertifikat für deine Website kannst du bei verschiedenen Zertifizierungsstellen kaufen oder auch kostenlos von Anbietern wie Let's Encrypt erhalten. Um ein SSL-Zertifikat zu erstellen, musst du einen CSR (Certificate Signing Request) generieren, diesen bei der Zertifizierungsstelle einreichen und das Zertifikat auf deinem Server installieren. Stelle sicher, dass deine Website nach der Installation des SSL-Zertifikats über HTTPS erreichbar ist. **
-
Wie kann man mit PHP eine E-Mail senden, ohne eine Domain zu verwenden?
Es ist nicht möglich, eine E-Mail mit PHP zu senden, ohne eine Domain zu verwenden. Eine Domain ist erforderlich, um den SMTP-Server zu identifizieren, über den die E-Mail gesendet wird. Ohne eine Domain kann PHP nicht auf den SMTP-Server zugreifen und die E-Mail senden. **
-
Wie bekomme ich ein SSL-Zertifikat für eine Domain und alle Ports?
Um ein SSL-Zertifikat für eine Domain und alle Ports zu erhalten, musst du zuerst ein Zertifikat bei einer Zertifizierungsstelle (CA) beantragen. Du kannst entweder ein kostenpflichtiges Zertifikat erwerben oder ein kostenloses Zertifikat von einer CA wie Let's Encrypt erhalten. Sobald du das Zertifikat erhalten hast, musst du es auf deinem Server installieren und konfigurieren, um es für alle Ports zu verwenden. **
-
Ist Wikipedia vertrauenswürdig?
Wikipedia ist eine Online-Enzyklopädie, die von einer Gemeinschaft von freiwilligen Autoren erstellt wird. Obwohl Wikipedia eine nützliche Informationsquelle sein kann, ist es wichtig zu beachten, dass die Inhalte von jedem bearbeitet werden können und nicht immer von Experten überprüft werden. Daher sollte man bei der Verwendung von Wikipedia immer auch andere Quellen zur Überprüfung heranziehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.